
Peatükk 15 · 15.10
Web Application Firewall
Veebi Web Application Firewall (tuntud ka kui ModSecurity või WAF) kontrollib iga sinu veebisaidile tehtud päringut tuntud ründemustrite osas, näiteks katseid lisada koodi vormi. Kahtlased päringud peatatakse enne, kui need su veebisaidini jõuavad. Firewall on vaikimisi sisse lülitatud ja soovitame seda nii hoida.
Vahel blokeerib firewall ka päringu, mis tegelikult on korras. Siis näed näiteks veateadet 403 või 406, kui salvestad lehte, laed üles faili või saadad vormi. Sellisel juhul saad ühe reegli oma domeeni jaoks välja lülitada.
Ülevaade
Klõpsa DirectAdminis Advanced Features all Web Application Firewall. Näed valitud domeeni kõiki hostinimesid, veerus State on näha, kas firewall on sisse lülitatud (Enabled), ja veerus Exclusions näed, mitu reeglit oled välistanud.

Milline reegel mu päringut blokeerib?
- Tee uuesti seda, mis valesti läks (näiteks salvesta leht uuesti), et päring uuesti blokeeritaks.
- Klõpsa ülevaates Audit log (2). Seal on kirjas päringud, mida firewall blokeeris, koos reegli numbriga (reegli ID).
- Reegli ID leiad ka oma domeeni veateatelogist (vaata Site summary & logs: veateade ja juurdepääsulogi): otsi sõna ModSecurity ja märget [id "..."].

Reegli välistamine
- Klõpsa hostinime juures Modify (1).
- Sisesta Excluded rules all väljale Rule ID (2) reegli number. Sobib ka vahemik, näiteks 1234-1239.
- Kirjuta väljale Comment, miks sa seda teed, näiteks "lehe salvestamine WordPressis". Nii tead sa seda ka hiljem.
- Klõpsa Add exclusion ja seejärel SAVE CONFIGURATION (3).
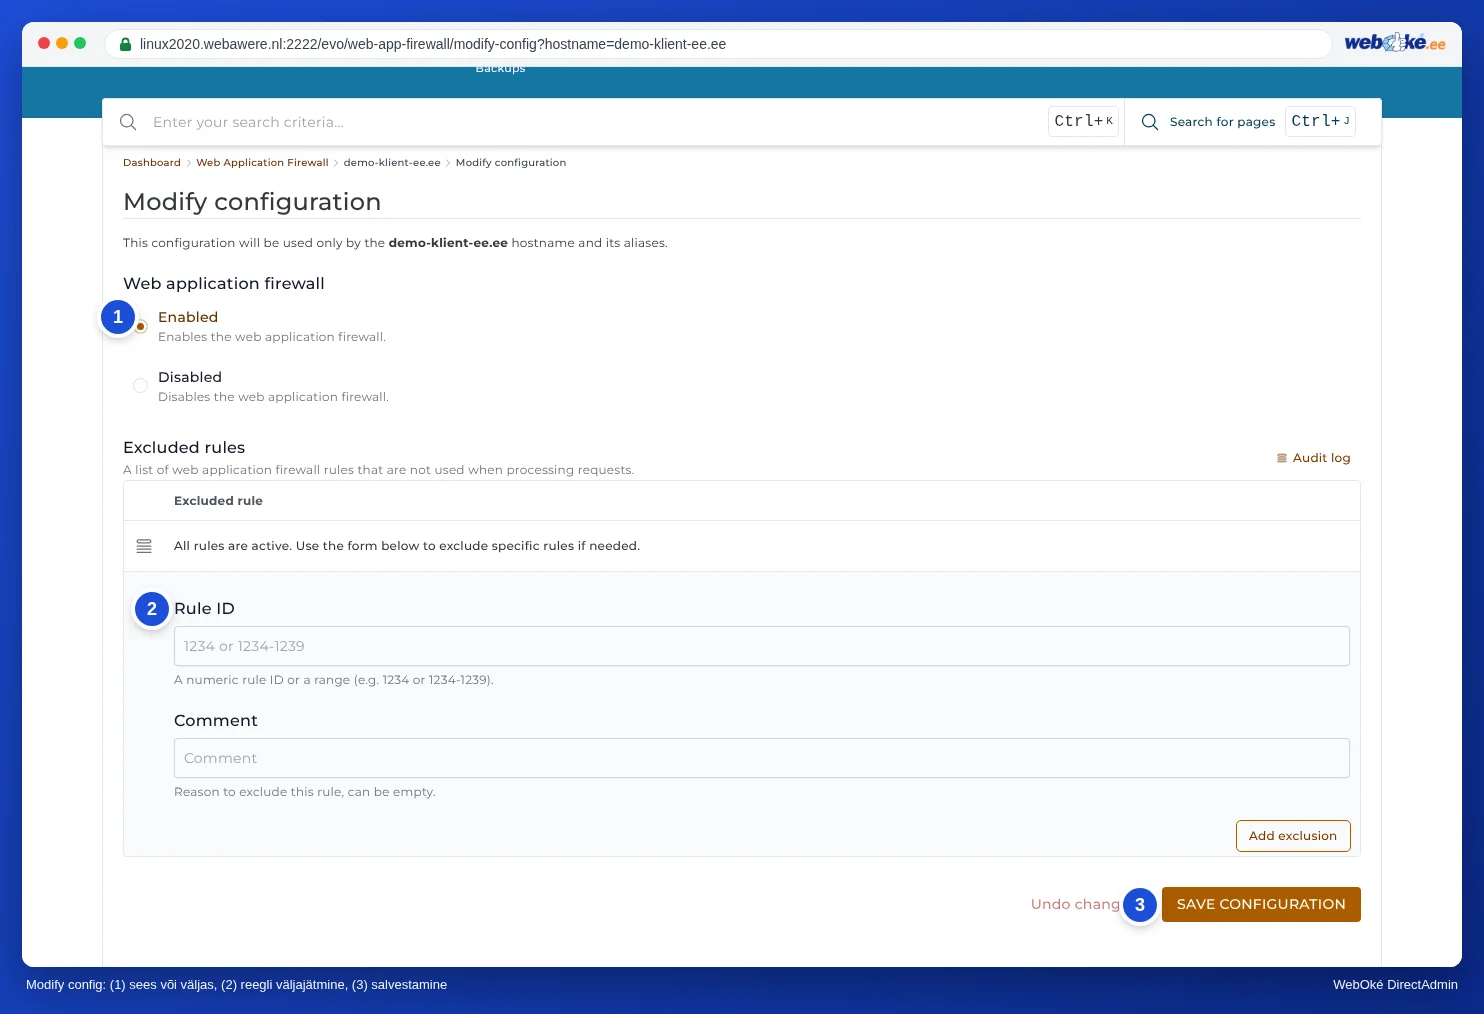
Proovi seejärel uuesti. Kui nüüd töötab, oli probleem selles reeglis. Nupuga Undo changes saad seaded endisele kujule tagasi panna.
Tähelepanu: Ära lülita firewalli teate kadumiseks täielikult välja (Disabled). Välista ainult see reegel, mis probleemi põhjustab. Iga välistatud reegel teeb su veebisaidi veidi vähem kaitstuks, kogu hostinime ulatuses.
Kas sa ei saa ise hakkama?
Tee pileti lehe aadressiga, kirjelda, mida tegid, ja lisa kellaaeg. Meie otsime siis reegli sinu eest üles. Loe ka Viga 403 või 406 salvestamisel või üleslaadimisel.