
Peatükk 6 · 6.6
Let's Encrypt ei õnnestu: põhjused ja lahendused
Kui tasuta sertifikaadi taotlemine ei õnnestu, on põhjuseks peaaegu alati DNS: Let's Encrypt ei suuda su serverit domeeninime kaudu tuvastada. Allpool leiad teated, mida võid näha, ja mida nende puhul teha.
Kust näed, mis valesti läks?
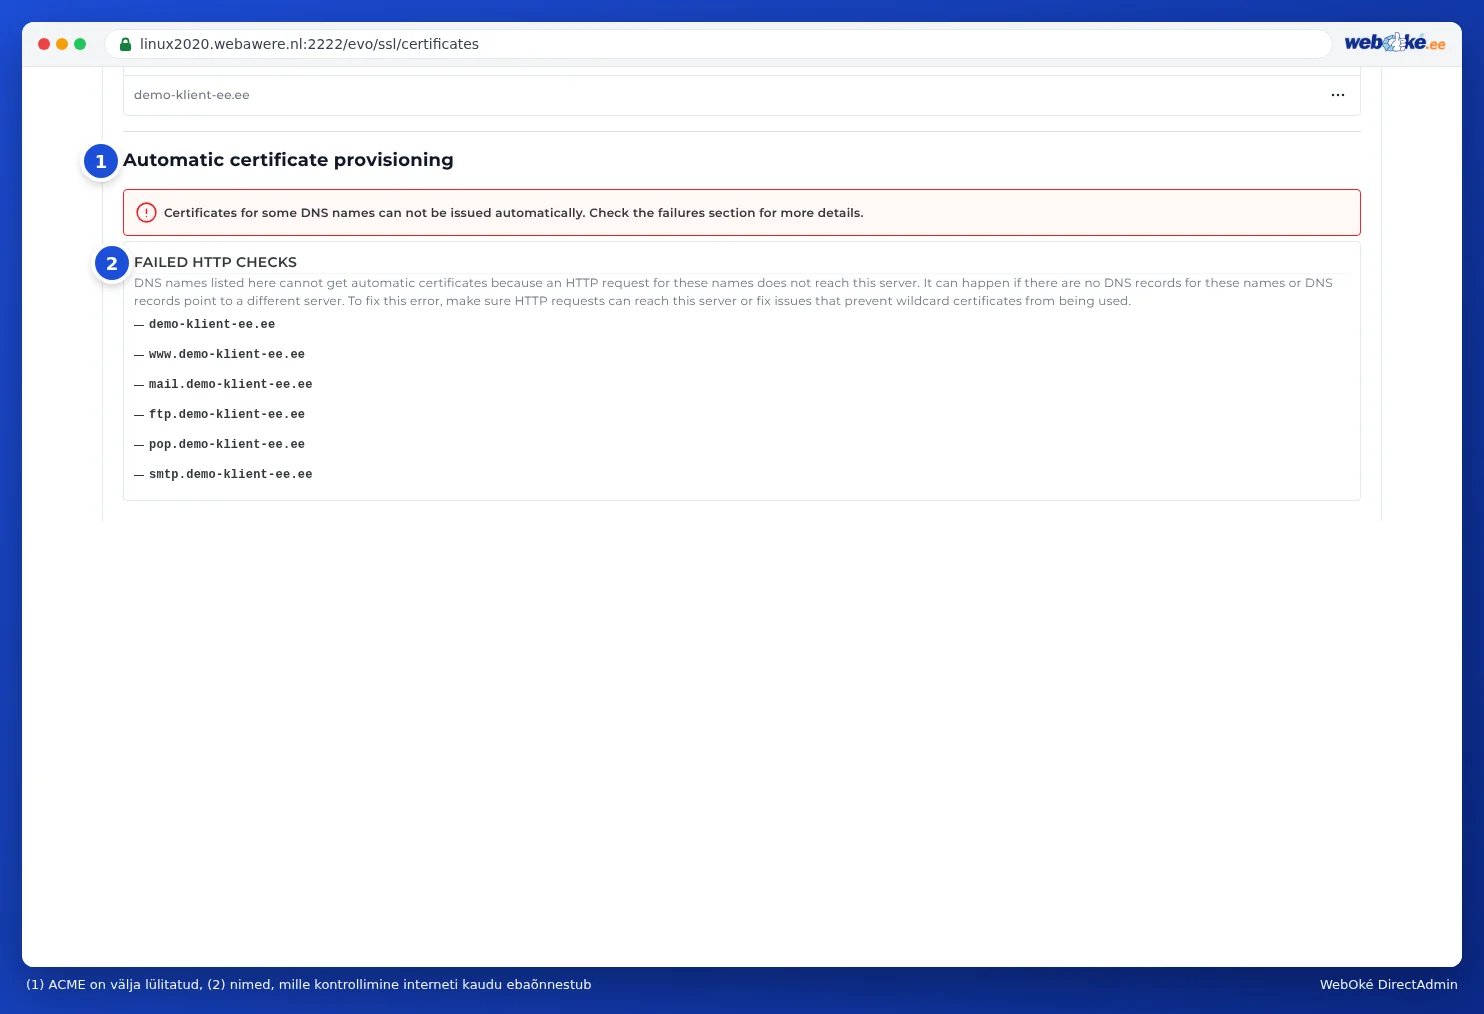
- Lehe Manage certificates allosas, jaotises FAILED HTTP CHECKS: nimed, mille kontroll ebaõnnestus.
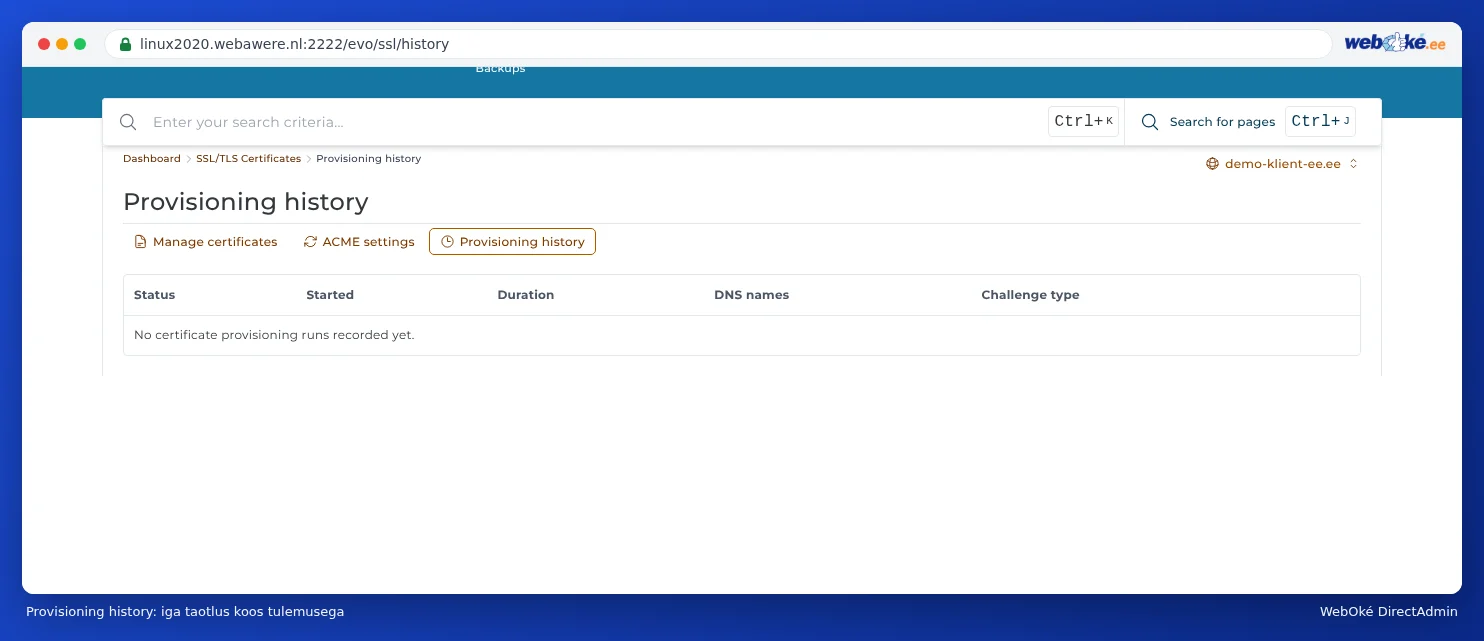
- Jaotises Provisioning history: iga taotlus koos Status'ega, millal see Started ehk alustati, DNS names ja Challenge type (kontrollimise viis).
Teated ja mida teha
ACME süsteem on välja lülitatud
Automaatne taotlemine on selle domeeni jaoks välja lülitatud. Lülita see sisse jaotises ACME Settings (vaata Tasuta Let's Encrypt sertifikaadi tellimine, samm 3).
Failed HTTP checks
DirectAdmin selgitab seda ise: DNS names listed here can't get automatic certificates because an HTTP request for these names doesn't reach this server. This can happen if there are no DNS records for these names, or if DNS records point to a different server.
Mida teha:
- Kas domeen osutab veel su vanale teenusepakkujale? See on kõige tavalisem põhjus, näiteks kohe pärast kolimist. Muuda DNS-i või nimeservereid ja oota, kuni muudatus on kõikjal nähtav (vaata Millal hakkab muudatus kehtima? Ooteaeg ja TTL). Seejärel taotle uuesti.
- Kas AAAA-kirje on õige? Let's Encrypt kontrollib ka IPv6 kaudu. Kui A-kirje osutab meile, aga AAAA-kirje veel teisele serverile, siis kontroll ebaõnnestub. Muuda AAAA-kirjet või eemalda see (vaata A- või AAAA-kirje lisamine või muutmine).
- Kas kasutad Cloudflare proksit (oranž pilv)? Lülita see ajutiselt välja, kuni sertifikaat on olemas (vaata DNS Mijn WebOké portaalis ja väliste nimeserverite puhul, näiteks Cloudflare).
- Kas loendis on ainult mail, ftp, pop või smtp ja sa ei kasuta neid nimesid, sest su e-post asub mujal? Siis pole see probleem: su veebisait saab sertifikaadi ikkagi.
- Kas su veebisait blokeerib kontrolli? Let's Encrypt laadib alla faili kaustast /.well-known/acme-challenge/ su saidil. Oma reegel failis .htaccess, turvapistikprogramm või parooliga kaitstud kaust võib seda takistada. Eemalda selline reegel ajutiselt või tee erand kausta .well-known jaoks.
CAA kontroll ebaõnnestus
CAA-kirjega oma DNS-is määrad, millised osapooled tohivad su domeenile sertifikaate väljastada. Kui CAA-kirjes puudub letsencrypt.org, keeldub Let's Encrypt sertifikaati väljastamast. Lisa letsencrypt.org CAA-kirjesse või eemalda kirje (vaata DNS Beheeri avamine ja kirjete lugemine).
ACME määra on täis saanud
Let's Encrypt väljastab domeeni kohta nädalas ainult piiratud arvu sertifikaate ja blokeerib ajutiselt pärast palju ebaõnnestunud katseid. Oota tund kuni ööpäev ja proovi siis uuesti. Ära klõpsa pidevalt uuesti, vaid lahenda enne põhjus ära.
Wildcard-sertifikaat ei õnnestu
Wildcard-sertifikaat on võimalik ainult siis, kui DNS asub WebOké juures. Kui su DNS asub mujal, lülita jaotises ACME Settings välja valik Prefer wildcard certificates (vaata Sertifikaat www jaoks, alamdomeenide jaoks ja wildcard sertifikaat).
Seadistatud on teine teenusepakkuja
Vaata jaotisest ACME Settings, kas valikus ACME provider on valitud Let's Encrypt: Standard (Let's Encrypt) või Other koos valikuga Let's Encrypt allpool. Teine teenusepakkuja võib nõuda omaenda tingimusi või kontot.
Saan sertifikaadi, mis on serveri nimel
Kas näed oma domeeni või alamdomeeni juures sertifikaati näiteks nimega linux2023.webawere.nl, koos hoiatusega, et nimi ei klapi? Siis puudub sellel nimel veel oma sertifikaat ja server näitab enda sertifikaati. Lahenda eespool kirjeldatud põhjus ja taotle uuesti.
Mu veebisait on maas pärast SSL-i muudatust
- Kas lülitasid HSTS-i sisse enne, kui sertifikaat veel ei töötanud? Lülita HSTS välja ja taotle sertifikaat (vaata Külastajad alati https-le suunamine).
- Kas laadisid üles oma sertifikaadi, mis ei sobi nimega või on aegunud? Eemalda see jaotises Certificate list, et DirectAdmin saaks taas tasuta sertifikaadi taotleda.
- Kas näed https aadressil muud või tühja lehte tekstiga, et peaksid lisama faili index.html kausta private_html? Siis on private_html su domeenil eraldi kaust. Palu meilt pileti kaudu, et private_html suunataks kausta public_html (vaata Domeeni seaded: SSL, PHP, www ja private_html).
Kas ei saa ikka hakkama?
Palu tehisintellektil põhineval abilisel Minu WebOké's oma sertifikaati kontrollida või loo pilet. Lisa oma domeeninimi ja see, mida näed jaotises Failed HTTP checks või Provisioning history.