
Peatükk 6 · 6.4
Külastajad alati https-le suunamine
Ka sertifikaadi olemasolul saab külastaja su saidi ikka avada aadressil http://, ilma lukuta. Suuna seepärast kõik automaatselt https-le. Tee seda alles siis, kui sertifikaat töötab: ava kõigepealt ise https://sinudomeen.nl ja https://www.sinudomeen.nl ning kontrolli lukukese olemasolu.
Force SSL with https redirect
- Klõpsa Account Manager all valikul Domains ja seejärel oma domeeninimel.
- Kontrolli, kas Secure SSL (1) on sees. Ainult siis näed allolevaid valikuid.
- Lülita SSL juures sisse lüliti Force SSL with https redirect (2).
- Klõpsa BEWERKEN (4).
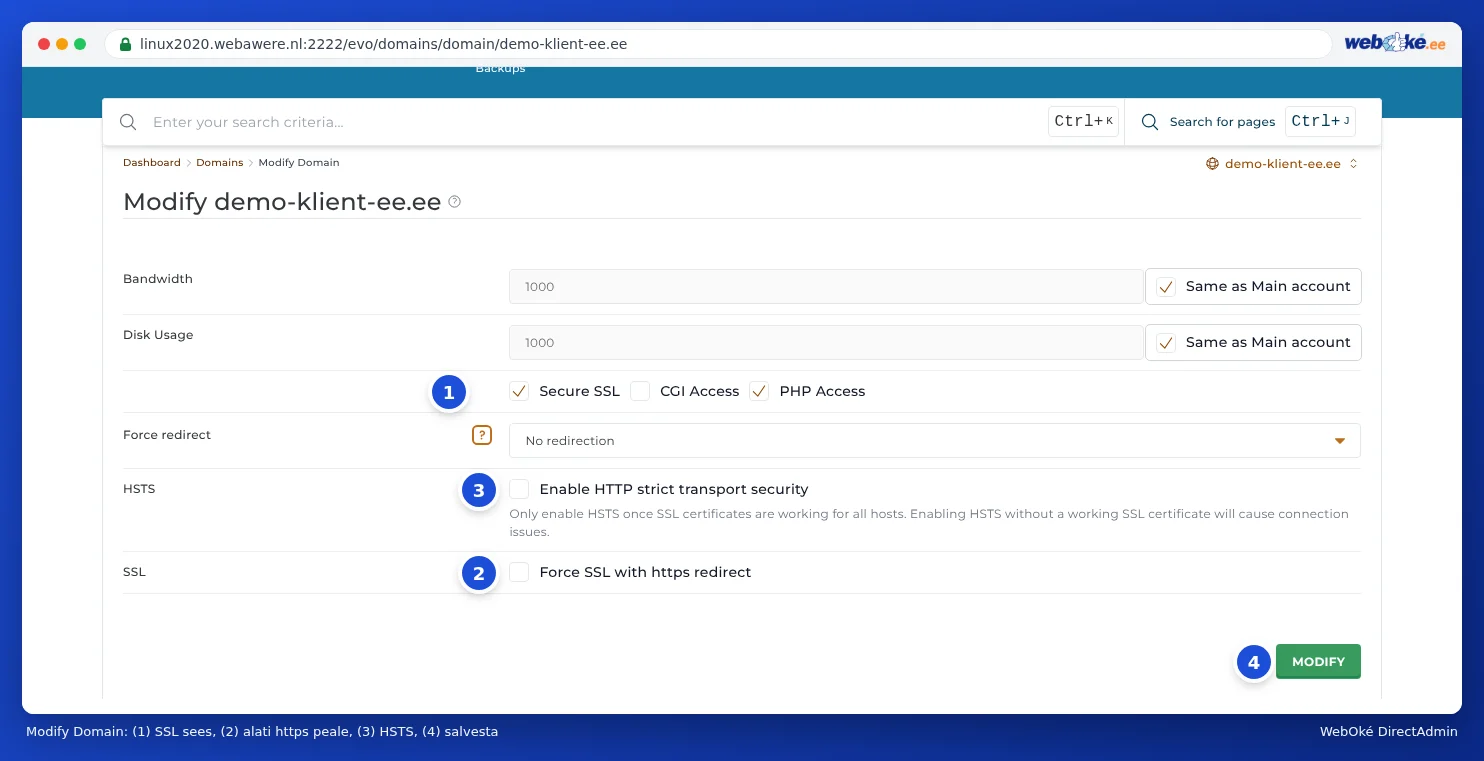
Nüüdsest suunatakse kõik, kes avavad aadressi http://sinudomeen.nl, automaatselt aadressile https://sinudomeen.nl.
HSTS
Sellest kõrgemal on HSTS koos lülitiga Enable HTTP strict transport security (3). Sellega ütled sa brauseritele: ava mind edaspidi ainult https kaudu. See on veidi turvalisem kui pelgalt ümbersuunamine.
Tähelepanu: DirectAdmin ütleb seda ka ise: lülita HSTS sisse alles siis, kui kõigi nimede sertifikaadid töötavad. Brauserid jätavad HSTS pikaks ajaks meelde. Kui sertifikaat hiljem ei tööta, ei pääse külastajad su saidile üldse enam ligi, ka mitte http kaudu. Kui kahtled, jäta HSTS väljalülitatuks.
Või .htaccess faili või oma veebisaidi abil
Sa saad suunamise teha ka .htaccess faili reegliga või oma veebisaidi seadistuse või pluginaga. Kasuta ainult üht võimalust korraga. Kaks samaaegset suunamist (näiteks Force SSL ja .htaccess fail, mis töötab teisiti) võivad tekitada ringi: brauser teatab siis, et leht ei suuna õigesti.
WordPressis sea Seaded, General all mõlemad aadressid kujule https://. See on vajalik lukukese jaoks ilma hoiatusteta (vaata Lukku ei kuvata või "ei ole turvaline": mixed content'i lahendamine).
Korduma kippuvad küsimused
Force SSL on sees, aga ma jõuan ikka turvamata saidile
- Su brauser võib vana lehe meeles pidada. Proovi privaatset akent.
- Kas public_html kaustas on .htaccess fail omaenda reeglitega, mis suunab varem, näiteks vahemälu pluginast? Need võivad eelistatud olla. Pane sel juhul https reegel .htaccess faili kõige ülemisse ritta, või lase pluginal suunata https-le.
- Kas sinu sait avaneb pointeri või alamdomeeni kaudu? Lülita ka seal https sisse ja veendu, et see nimi on sertifikaadis olemas.
Pärast sisselülitamist saan teate "liiga palju ümbersuunamisi"
Siis suunavad kaks seadistust üksteist vaheldumisi, näiteks Force SSL ja mõni plugin, või Cloudflare'i proksi koos SSL-režiimiga Flexible. Lülita üks neist kahest välja. Kui kasutad Cloudflare'i, vali SSL-režiim Full (strict).