
Osa 2 · 2.3
403 Forbidden Imunify360 või tulemüüri tõttu
Klõpsad WordPressis Uuenda, saadad vormi või laadid üles faili ja näed teadet 403 Forbidden, 406 Not Acceptable või tühja lehte? Siis peatab päringu tavaliselt mõni turvakaitse, sest see sarnaneb rünnakuga. Kõigis meie serverites töötavad Web Application Firewall (ModSecurity) ja Imunify360.
Kuidas seda ära tunda
- Viga 403 või 406 tekib ainult salvestamisel, saatmisel või üleslaadimisel, mitte tavalisel vaatamisel.
- Su domeeni vealogis on rida tekstiga ModSecurity: Access denied with code 403 või IM360 WAF.
Vea 403 muud põhjused
- Su veebisaidi turvaplugin, näiteks Wordfence, iThemes Security või All In One WP Security.
- Valed õigused: kaustadel peab olema 755, failidel 644.
- Hotlink Protection, kui viga 403 tekib ainult piltide puhul.
- Kaitstud kaust või rida Deny from all failis .htaccess.
- Viga 403 kogu veebisaidil teatega You don't have permission to access / on this server: siis puudub kaustas public_html tavaliselt fail index.php või index.html. Vaata Forbidden (403): You don't have permission to access / on this server.
Kuidas seda lahendada
- Pane kirja kellaaeg, millal viga tekkis.
- Ava DirectAdminis Web Application Firewall ja klõpsa oma domeeni juures Audit log. Otsi üles selle aja paiku tehtud päring: sealt näed päringu peatanud reegli numbrit.
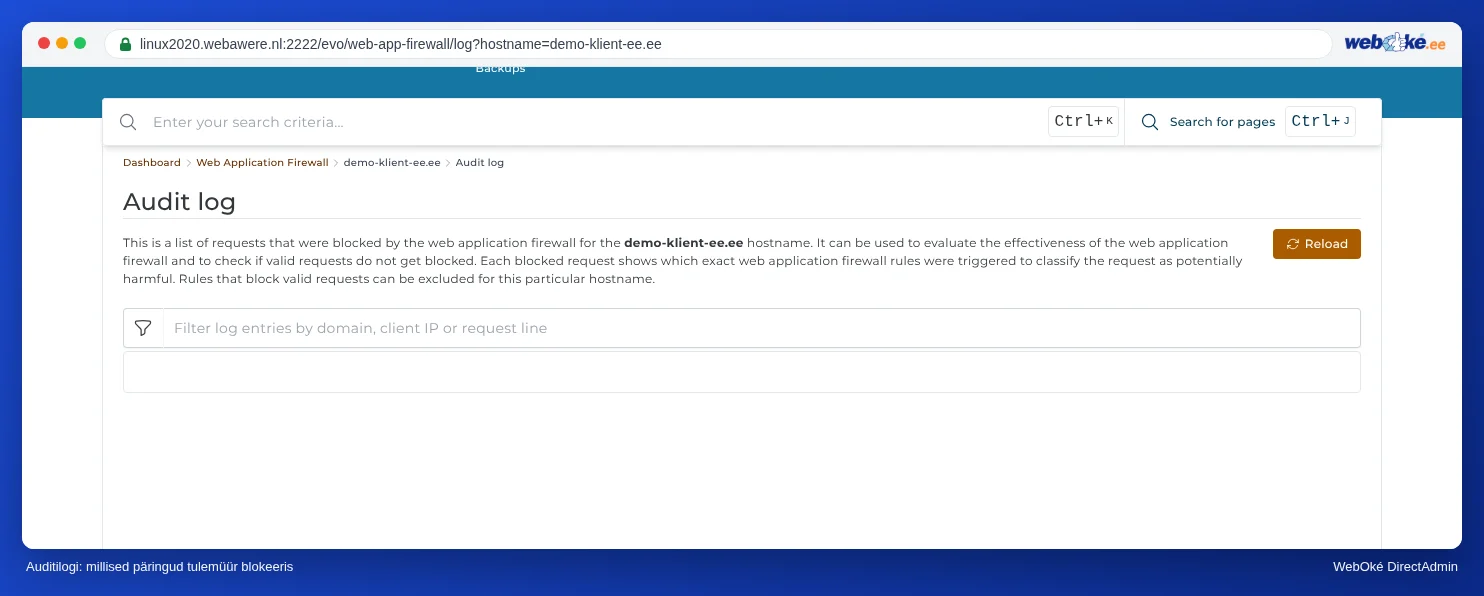
Audit log: millised päringud tulemüür peatas - Lülita selle domeeni jaoks välja ainult see üks reegel (vaata Web Application Firewall). Ära lülita tulemüüri täielikult välja.
- Kas kasutad turvapluginat? Vaata selle pluginа logisid või lülita see testimiseks ajutiselt välja.
Tähelepanu: Kas su veebisait, e-post ja DirectAdmin ei avane sinu internetiühenduse kaudu üldse, aga 4G kaudu küll? Siis pole tegu veaga 403, vaid IP-blokeeringuga. Vaata Ajalõpp: veebisait, e-post ja FTP on äkki kättesaamatud.
Millal meiega ühendust võtta?
Kas tegu on Imunify360 teatega (IM360 WAF) või ei leia sa reeglit? Saada meile vealogi rida ja lehe aadress, siis vaatame koos üle.
Küsi kõigepealt Minu WebOké tehisintellektiassistendilt või loo pöördumine: Tugikeskus ja siis Esita pöördumine. Lisa juurde:
- lehe täielik aadress, kus viga tekib
- kellaaeg, millal viga tekkis
- mida sa sel hetkel tegid, näiteks salvestasid, laadisid üles või logisid sisse
- ekraanipilt teatest
- vealogi rida, kus on ModSecurity või IM360 WAF
Ära kunagi saada oma parooli.
Põhjalikum selgitus: Viga 403 või 406 salvestamisel või üleslaadimisel ja Imunify360: veebisaidi skannimine pahavara suhtes.