
Kausta kaitsmine parooliga DirectAdminis
DirectAdminis saad oma veebisaidi kausta lihtsalt kasutajanime ja parooliga kaitsta. Külastajad näevad siis kõigepealt sisselogimisakent.
- Logi sisse DirectAdmini: mine Minu WebOké keskkonnas jaotisse Minu tooted ja klõpsa oma majutuspaketi juures DirectAdmin.
- Vali paremal üleval õige domeen ja klõpsa jaotises Advanced Features valikul Password Protected Directories.
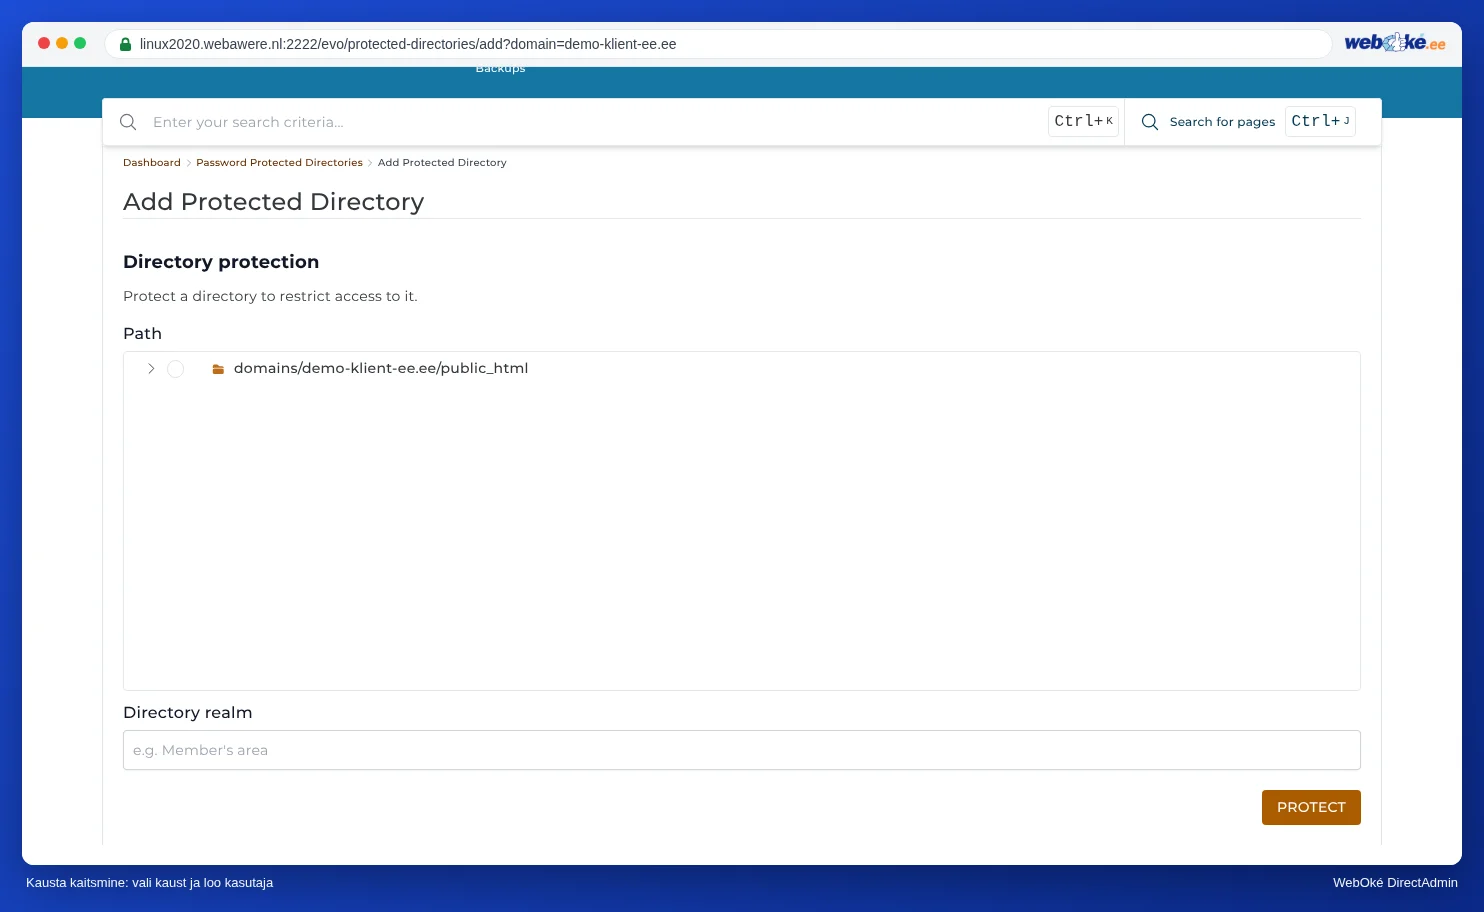
- Klõpsa Add Protected Directory.
- Vali väljal Path kaust, mida soovid kaitsta, näiteks
public_html/beheer. - Sisesta väljale Directory realm tekst, mida külastajad sisselogimisaknas näevad, ja klõpsa Protect.
- Seejärel lisa kasutajad, kellel on ligipääs, igaühele oma kasutajanimi ja parool.
Kasuta seda ainult https-iga saidil. Ilma https-ita liigub parool üle interneti loetaval kujul. Vaata SSL-sertifikaadi aktiveerimine.
DirectAdmin lisab seejärel sellesse kausta .htaccess-faili. Hiljem saad samal lehel lisada rohkem kasutajaid või kaitse uuesti eemaldada.
Ühe faili kaitsmine
Soovid kaitsta ainult üht faili, näiteks admin.php? Kaitse siis kõigepealt kaust nagu eespool kirjeldatud, et paroolifail oleks olemas. Seejärel muuda .htaccess-faili, lisades näiteks sellise ploki:
<FilesMatch "^(admin|beheer)\.php$">
AuthName "Alleen voor beheerders"
AuthType Basic
AuthUserFile /home/gebruiker/domains/jouwdomein.nl/.htpasswd/public_html/map/.htpasswd
Require valid-user
</FilesMatch>
Võta AuthUserFile'i tee üle .htaccess-failist, mille DirectAdmin lõi.
Kasutad ilusaid URL-e, näiteks WordPressis? Loe siis ka .htaccess: ilusad URL-id ja ikkagi kausta kaitsmine.
Vaata ka DirectAdmini juhendist: Peidetud failide, näiteks .htaccess, kuvamine ja muutmine.
Põhjalik selgitus koos ekraanipiltidega: Parooliga kaitstud kaustad DirectAdmini juhendis.